Dawon AI Engine · AI 운영·보안 기반
모든 AI 업무를
같은 보안 기준으로
Dawon AI Engine은 Ontology, Works, Developer가 함께 쓰는 운영·보안 기반입니다. 어떤 솔루션을 먼저 도입하든 개인정보 가림, 정책 점검, 작업 기록이 처음부터 같은 방식으로 적용됩니다.
AI 도입 때 담당 부서마다 묻는 질문 3가지에 답합니다
- 1정보보안 담당
기관 자료가 밖으로 나가지 않나요?
AI는 기관 내부 서버에서 돌고, 개인정보는 AI에 보내기 전에 가립니다. 문서 원문을 바깥 주소로 보내 달라는 요청은 기관이 정한 정책대로 경고 또는 차단됩니다.
- 2감사 담당
누가 무엇을 했는지 확인할 수 있나요?
모든 요청과 근거, 승인 내역이 기록으로 쌓이고, 기록이 바뀌었는지 검사할 수 있습니다. 기간과 부서를 정해 점검 보고서를 뽑을 수 있습니다.
- 3정보화 담당
운영과 관리가 복잡해지지 않나요?
솔루션이 늘어도 관리 화면과 계정 체계는 하나입니다. 부서마다 사용 한도를 정해 두어 특정 시간에 요청이 몰려도 서비스가 느려지지 않게 관리합니다.
기관 안에서 AI를 운영하는 데 필요한 기능 4가지
기관 서버에서 운영하는 AI 모델
모든 연산이 기관 서버 안에서 끝납니다. 새 모델은 안전성 검사를 통과해야 운영에 올라가고, 운영 중 문제가 보이면 직전 모델로 바로 바꿔 놓을 수 있습니다.
개인정보 가림과 정책 점검
주민등록번호, 연락처, 계좌번호는 자동으로 찾아 가립니다. 업무와 관계없는 요청이나 자료를 빼내려는 시도는 경고 또는 차단 대상입니다.
바뀌었는지 검사할 수 있는 작업 기록
요청, 근거, 판단, 승인이 한 줄로 이어진 기록으로 남습니다. 기록이 바뀌었는지 언제든 다시 검사할 수 있습니다.
기관 계정과 부서별 사용 한도
기관의 계정과 권한 체계를 그대로 쓰고, 볼 권한이 있는 문서 안에서만 답합니다. 부서별 한도를 넘는 요청은 대기시킵니다.
실제 화면 3가지
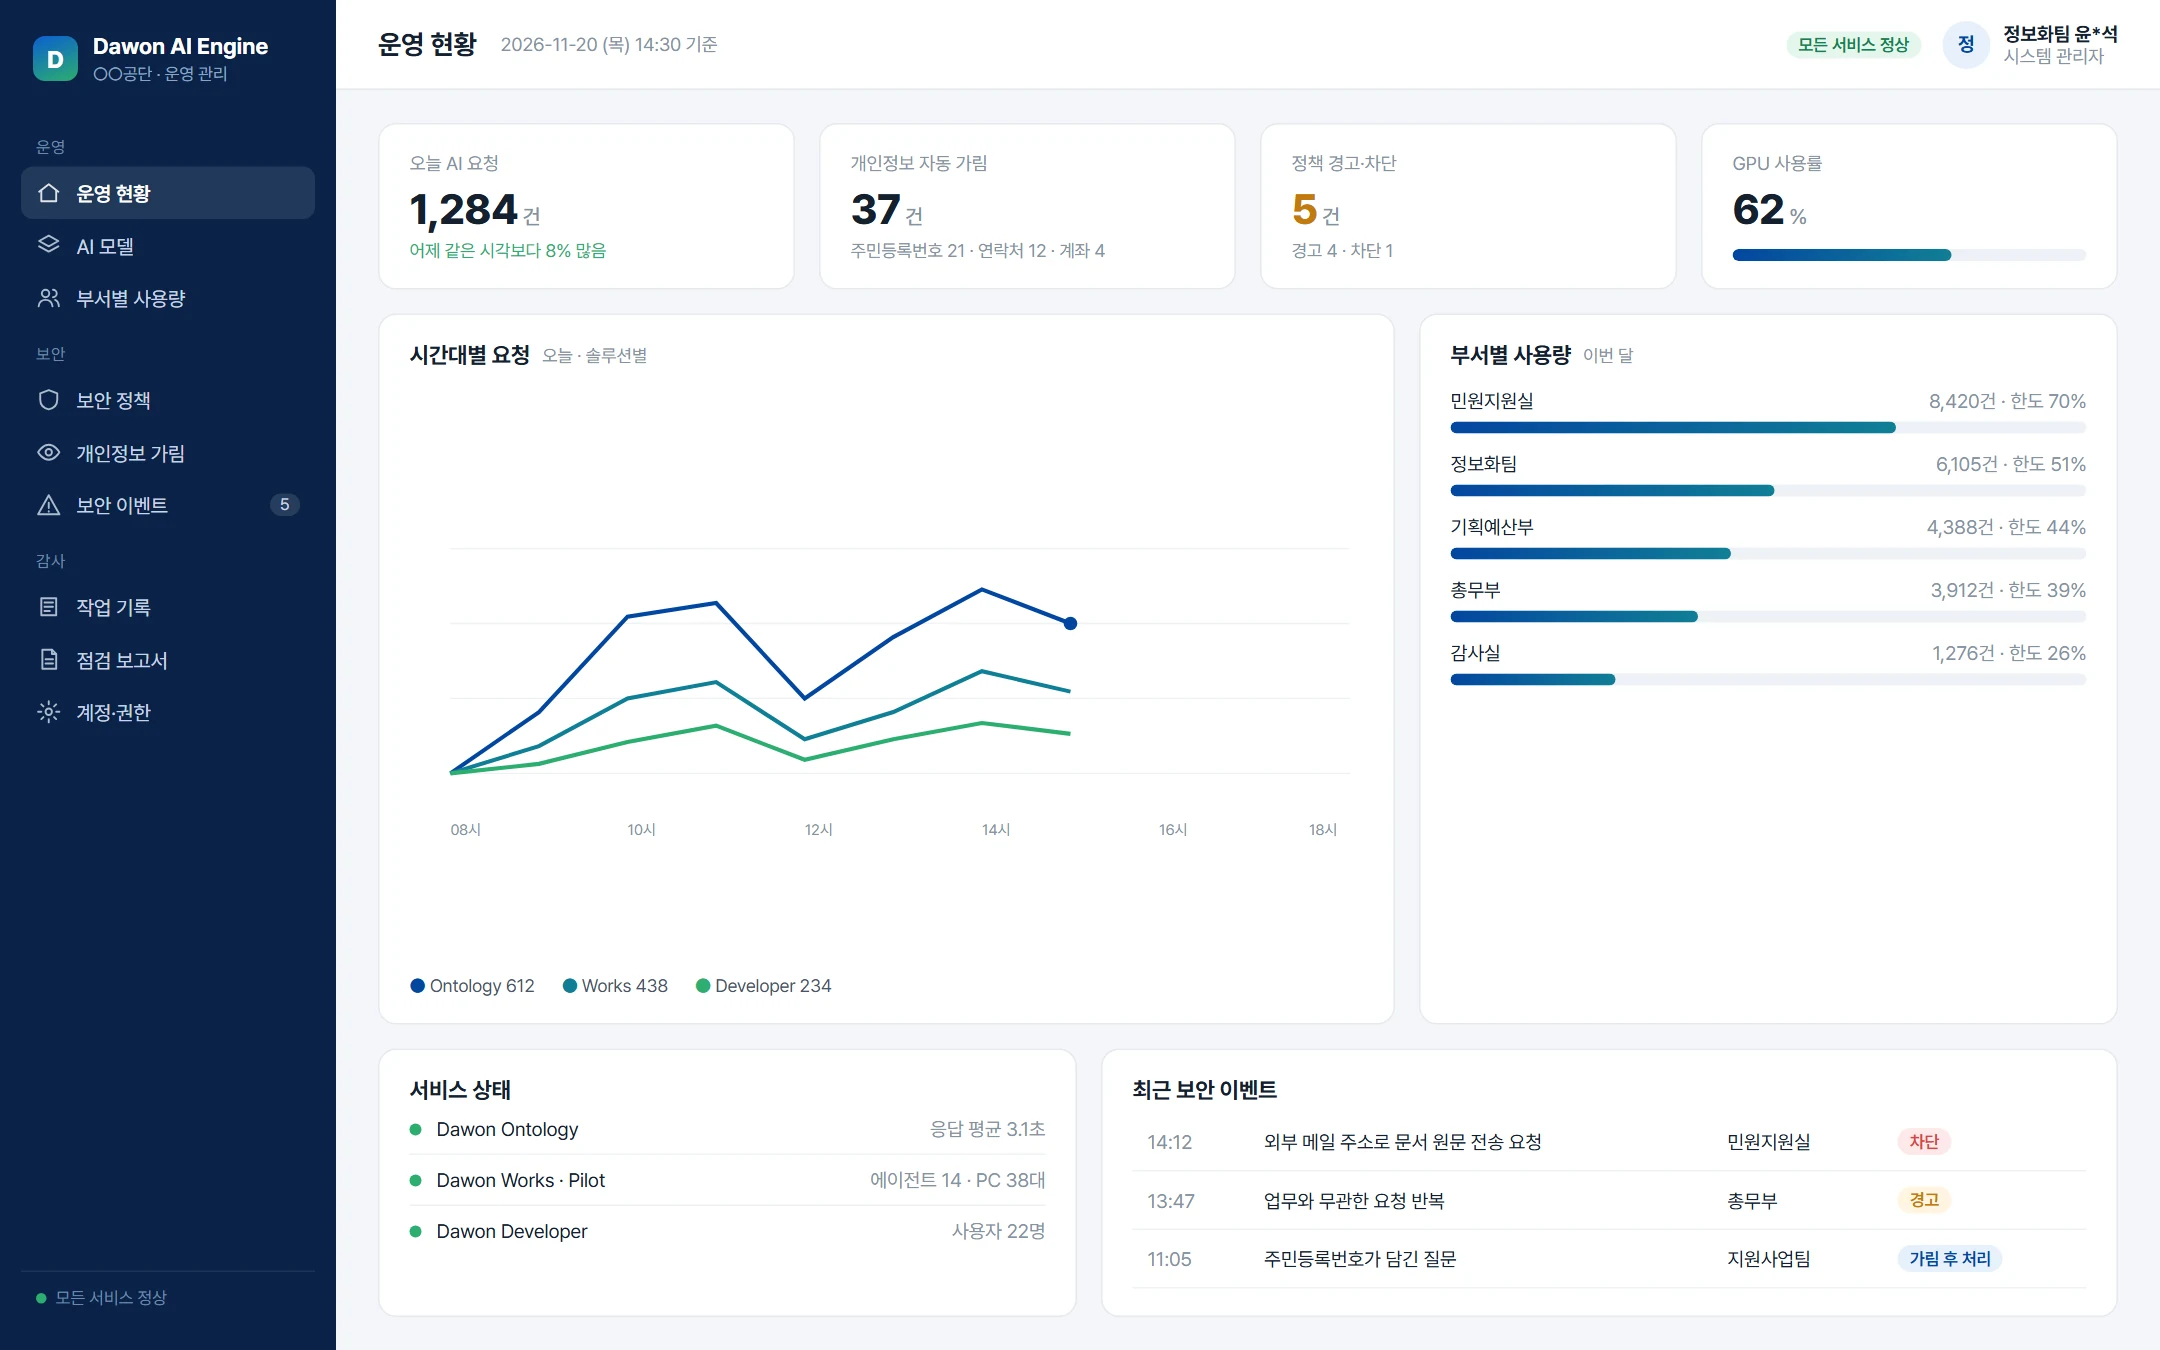
솔루션별 요청 수, 개인정보 가림 건수, 보안 이벤트, 부서별 사용량을 한 화면에서 봅니다.
화면 속 기관명, 이름, 수치는 이해를 돕기 위한 예시입니다.
도입 환경
- 설치 위치
- 기관 내부 서버. 내부망으로 구성하면 질문과 문서가 외부 AI 서비스로 나가지 않습니다.
- 서버 규모
- GPU 서버 한 대로 시작하고, 쓰는 부서가 늘면 서버를 더합니다.
- 계정·권한
- 기관의 계정과 권한 체계와 연동합니다.
- 적용 범위
- Dawon Ontology, Works, Developer 모두에 같은 정책과 기록이 적용됩니다.